Oauth Callback: การรับรองความถูกต้องที่ปลอดภัยสำหรับ AI Agents และเครื่องมือ CLI
Oauth Callback โดย Kriasoft เป็นเครื่องมือประเภท mcp ฟรีที่สร้างด้วย TypeScript ทำงานบน Node.js 18+, Deno หรือ Bun แจกจ่ายเป็นแพ็คเกจ npm มันจับรหัสการอนุญาต OAuth 2.0 จากเซิร์ฟเวอร์การอนุญาต เครื่องมือนี้ทำหน้าที่เป็นตัวจัดการ callback OAuth 2.0 และผู้ให้บริการ OAuth สำหรับ Model Context Protocol (MCP) มันรวมเข้ากับ MCP SDK ทำให้การตรวจสอบสิทธิ์ปลอดภัยสำหรับตัวแทน AI และแอปพลิเคชันต่างๆ การออกแบบมุ่งเน้นไปที่การจัดการกระแสรหัสการอนุญาต OAuth อย่างมีประสิทธิภาพและปลอดภัย.
Oauth Callback เชื่อมต่อกับอะไร?
Oauth Callback เชื่อมต่อกับเซิร์ฟเวอร์การอนุญาต OAuth 2.0 เพื่อจับรหัสการอนุญาต มันทำหน้าที่เป็นตัวจัดการการเรียกกลับ OAuth 2.0 และเป็นผู้ให้บริการ OAuth สำหรับ Model Context Protocol (MCP) เครื่องมือนี้รวมเข้ากับ MCP SDK ซึ่งช่วยให้การรับรองความถูกต้องที่ปลอดภัยสำหรับตัวแทน AI ขณะที่ Oauth Callback เองใช้ HTTP สำหรับการเรียกกลับ มันสนับสนุนระบบที่เชื่อมต่อกับเซิร์ฟเวอร์ MCP โดยใช้ StreamableHTTPClientTransport Claude Desktop เป็นลูกค้า AI ที่เข้ากันได้เมื่อเชื่อมต่อกับเซิร์ฟเวอร์ MCP ที่ใช้ Oauth Callback สำหรับการรับรองความถูกต้อง.
ฟีเจอร์หลักและเครื่องมือ
การส่งออก Oauth Callback หลักให้ getAuthCode() สำหรับการจับรหัสการอนุญาต OAuth หลักและ OAuthError เป็นคลาสข้อผิดพลาดเฉพาะ OAuth จากการส่งออก oauth-callback/mcp browserAuth() ทำหน้าที่เป็นผู้ให้บริการ OAuth ที่เข้ากันได้กับ MCP SDK สำหรับการจัดเก็บโทเค็น มันเสนอ inMemoryStore() สำหรับการใช้งานชั่วคราวและ fileStore() สำหรับการจัดเก็บที่ยั่งยืนตามไฟล์ เครื่องมือนี้สนับสนุนโปรโตคอลการขนส่ง HTTP โดยการตั้งค่าเซิร์ฟเวอร์ HTTP localhost ชั่วคราวเพื่อดักจับการเรียกกลับ OAuth.
ใครคือผู้ใช้?
Oauth Callback สำหรับนักพัฒนาที่สร้างเครื่องมือ CLI, แอปพลิเคชันเดสก์ท็อป และสคริปต์อัตโนมัติที่ต้องการจับรหัสการอนุญาต OAuth ผ่านการเรียกกลับ localhost นอกจากนี้ยังให้บริการลูกค้า Model Context Protocol (MCP) และตัวแทน AI ที่ต้องการการรับรองความถูกต้องที่ปลอดภัย ซึ่งรวมถึงนักพัฒนาที่รวมตัวแทน AI กับเซิร์ฟเวอร์ MCP เครื่องมือนี้จัดการการตั้งค่าเซิร์ฟเวอร์ localhost อัตโนมัติ การเปิดเบราว์เซอร์ และการทำความสะอาด โดยเสนอการจัดเก็บโทเค็นที่ยืดหยุ่น ข้ามส่วนนี้หากแอปพลิเคชันของคุณไม่ต้องการการไหลของรหัสการอนุญาต OAuth 2.0 หรือการรวม MCP SDK.
วิธีเริ่มต้น
การเข้าถึงได้รับการอนุญาตผ่านการไหลของการอนุญาต OAuth มาตรฐาน การตั้งค่าประกอบด้วยการลงทะเบียนแอปพลิเคชัน OAuth ล่วงหน้าด้วย URI การเปลี่ยนเส้นทางเช่น "http://localhost:PORT/callback" และการใช้ client ID หรือใช้ Dynamic Client Registration ซึ่งลูกค้าลงทะเบียนด้วยตนเอง.
กรณีการใช้งาน
- การรับรองความถูกต้องของเครื่องมือ CLI เพื่อเข้าถึงข้อมูลผู้ใช้ในบริการต่างๆ เช่น GitHub โดยจัดการการไหลของการอนุญาต OAuth ที่ใช้เบราว์เซอร์และจับรหัสการอนุญาต.
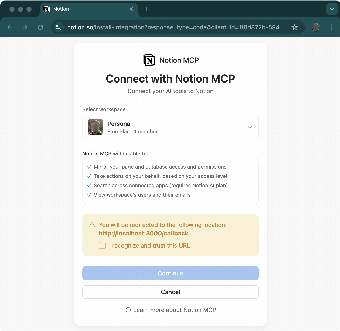
- การรวมตัวแทน AI กับเซิร์ฟเวอร์ MCP (เช่น เซิร์ฟเวอร์ MCP ของ Notion) โดยการให้ผู้ให้บริการ OAuth (browserAuth()) ที่ช่วยให้การรับรองความถูกต้องที่ปลอดภัยสำหรับตัวแทน.
- การทำงานอัตโนมัติของเวิร์กโฟลว์ข้ามบริการต่างๆ (เช่น Notion, Linear, GitHub) โดยการให้การเข้าถึงที่ได้รับการรับรองสำหรับสคริปต์อัตโนมัติ.
Oauth Callback ให้โซลูชันที่มุ่งเน้นสำหรับการจับรหัสการอนุญาต OAuth 2.0 โดยเฉพาะสำหรับแอปพลิเคชันพื้นฐานและตัวแทน AI การสนับสนุน PKCE และการลงทะเบียนไคลเอนต์แบบไดนามิกช่วยเพิ่มความปลอดภัยและความสะดวกในการตั้งค่า การรวมเครื่องมือนี้กับ MCP SDK ทำให้มันเป็นส่วนประกอบที่มีค่าสำหรับการตรวจสอบสิทธิ์ตัวแทน AI อย่างปลอดภัย ตัวเลือกการจัดเก็บที่ยืดหยุ่นช่วยเพิ่มประโยชน์สำหรับความต้องการในการพัฒนาที่หลากหลาย ลองตรวจสอบสิทธิ์เครื่องมือ CLI เพื่อเข้าถึงข้อมูลผู้ใช้บน GitHub.